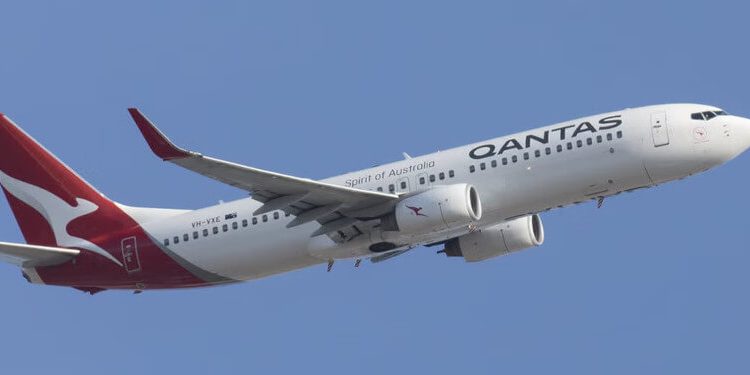



El grupo Qantas ha confirmado que ha sufrido un incidente de ciberseguridad que ha afectado a una plataforma externa utilizada en uno de sus centros de atención al cliente. Según ha detallado la compañía, la intrusión fue detectada el pasado lunes tras observarse actividad inusual en el sistema, lo que permitió a un ciberdelincuente acceder a determinados datos de clientes. Qantas afirma haber contenido la amenaza de forma inmediata y asegura que sus sistemas principales no han sido comprometidos.
Aunque no se ha producido ninguna interrupción en las operaciones aéreas ni se ha visto afectada la seguridad de los vuelos, la aerolínea australiana reconoce que el incidente ha expuesto información personal de una parte indeterminada de su base de clientes. En total, la plataforma externa almacena registros de servicio de seis millones de usuarios, y la compañía prevé que el volumen de datos robados pueda ser significativo.
De acuerdo con la investigación preliminar, los datos accesibles incluyen nombres, direcciones de correo electrónico, números de teléfono, fechas de nacimiento y números de viajero frecuente. Qantas subraya que no se han visto comprometidos datos financieros, tarjetas de crédito, contraseñas, PINs, ni información de pasaportes, ya que esta información no se encuentra almacenada en la plataforma vulnerada.
Qantas ha activado medidas de seguridad adicionales para restringir aún más el acceso a los sistemas, mejorar la monitorización y reforzar los protocolos de detección. Asimismo, se ha puesto en contacto con las autoridades competentes, incluyendo el Australian Cyber Security Centre, el Comisionado de Información de Australia y la Policía Federal Australiana, dado el carácter criminal del ataque.
Apoyo a los clientes y transparencia en la comunicación
La aerolínea ha comenzado ya a contactar a los clientes potencialmente afectados para informarles de la situación, pedir disculpas y proporcionarles detalles sobre el apoyo disponible. Además, se ha habilitado una línea directa de atención y una página específica con la información más reciente y recursos de protección de identidad.
Vanessa Hudson, CEO del Grupo Qantas, ha manifestado que “pedimos disculpas sinceramente a nuestros clientes y somos conscientes de la incertidumbre que esto puede generar. Nuestros clientes depositan su confianza en nosotros para proteger su información personal, y nos tomamos muy en serio esa responsabilidad”.
Hudson ha añadido que el grupo está colaborando estrechamente con el Coordinador Nacional de Ciberseguridad del Gobierno Federal, con el Centro Australiano de Ciberseguridad y con expertos independientes en ciberseguridad, para esclarecer lo ocurrido y evitar futuras brechas.